Doch inzwischen verändert sich das Bild. Ausgerechnet künstliche Intelligenz, eines der modernsten Themen der IT, sorgt dafür, dass Unternehmen wieder intensiver über lokale Infrastruktur nachdenken. Aktuelle Untersuchungen zeigen, dass KI-Workloads zunehmend aus der Public Cloud in eigene Umgebungen verlagert werden oder Unternehmen entsprechende Schritte planen.
Die Gründe dafür sind bemerkenswert, denn sie betreffen längst nicht nur KI: Kostenkontrolle, Datenschutz, regulatorische Anforderungen, Performance und vor allem die Frage, wer die Kontrolle über Daten und Infrastruktur behält.
On-Premises ist damit nicht plötzlich die bessere Cloud. Aber es wird wieder zu einer strategischen Option.
Die Cloud verschwindet nicht – der Automatismus schon
Die neue Diskussion sollte deshalb nicht als Rückkehr zu alten Rechenzentren verstanden werden. Unternehmen werden auch künftig Cloud-Dienste nutzen. Microsoft 365, SaaS-Anwendungen, Cloud-Backup oder spezialisierte Plattformdienste haben längst ihren festen Platz in der IT.
Was sich verändert, ist der Automatismus, jede neue Anwendung grundsätzlich in der Public Cloud betreiben zu müssen.
Bei sensiblen Unternehmensdaten stellt sich zunehmend eine andere Frage: Gibt es überhaupt einen überzeugenden Grund, warum diese Daten das eigene Unternehmen verlassen müssen?
Das gilt für Konstruktionsdaten und Produktionsinformationen ebenso wie für ERP-Systeme, Kundendaten, Personalinformationen, administrative Systeme oder interne Dokumentationen. Bei KI verschärft sich diese Frage zusätzlich. Soll ein Unternehmen interne Vertragsunterlagen, technische Dokumentationen oder vertrauliche Kommunikation verarbeiten, gewinnt die Kontrolle über Speicherort, Verarbeitung und Zugriff erheblich an Bedeutung.
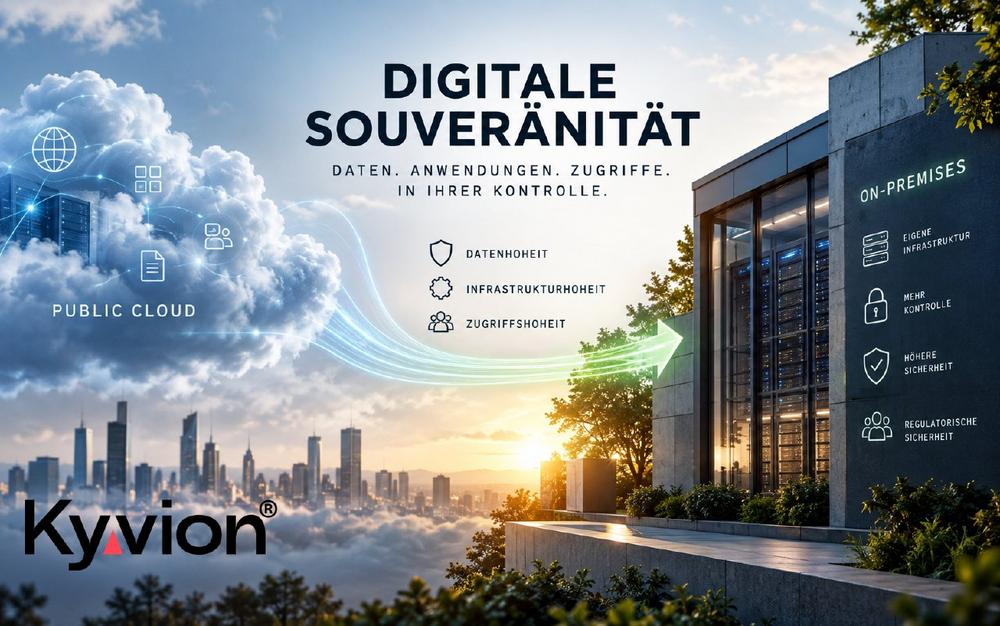
Digitale Souveränität bekommt dadurch eine sehr praktische Bedeutung.
Souveränität bedeutet mehr als den Standort der Daten
Häufig wird digitale Souveränität auf die Frage reduziert, in welchem Land ein Server steht. Das greift zu kurz.
Ein Unternehmen kann seine Daten im eigenen Rechenzentrum speichern und trotzdem von externen Plattformen abhängig sein. Entscheidend ist deshalb nicht allein die Datenhoheit.
Es geht ebenso um Infrastrukturhoheit und Zugriffshoheit.
Wer betreibt die Systeme? Wer entscheidet über Updates und Veränderungen? Welche externen Dienste werden für den Betrieb benötigt? Und vor allem: Über welche Infrastruktur greifen Mitarbeiter, Administratoren und externe Dienstleister auf sensible Systeme zu?
Gerade der letzte Punkt wird häufig unterschätzt.
Eine Anwendung kann vollständig On-Premises betrieben werden. Wenn für den Zugriff darauf jedoch zwingend ein externer Cloud-Dienst benötigt wird, entsteht an anderer Stelle erneut eine Abhängigkeit.
Digitale Souveränität endet deshalb nicht am Serverraum.
Moderne IT braucht keinen Cloud-Zwang
Dabei darf On-Premises nicht mit der IT-Welt von vor 20 Jahren verwechselt werden.
Lokaler Betrieb bedeutet nicht automatisch lokale Nutzung. Mitarbeiter arbeiten mobil, Administratoren betreuen Systeme aus unterschiedlichen Standorten und externe IT-Dienstleister benötigen zeitweise Zugriff auf Anwendungen und Server.
Die eigentliche Herausforderung lautet deshalb nicht mehr, ob ein System On-Premises betrieben werden kann.
Die Frage lautet:
Wie lässt sich eine lokal betriebene Anwendung modern und sicher von überall nutzen?
Klassische Antworten darauf waren lange Zeit VPN-Verbindungen und öffentlich erreichbare Dienste. Beides kann funktionieren, bringt aber zusätzliche Anforderungen mit sich. Ein VPN ermöglicht typischerweise zunächst den Zugang zu einem Netzwerk. Portweiterleitungen wiederum machen Dienste unmittelbar über das Internet erreichbar.
Moderne Zugriffskonzepte versuchen deshalb, Netzwerkzugang und Anwendungszugang voneinander zu trennen.
Ein Benutzer benötigt nicht zwangsläufig Zugang zum Unternehmensnetzwerk. Er benötigt Zugang zu einer bestimmten Ressource.
Das ist ein wesentlicher Unterschied.
On-Premises behalten. Sicher von überall zugreifen.
Genau an dieser Stelle treffen digitale Souveränität und moderne Access-Security aufeinander.
Eine intern betriebene ERP-Anwendung muss nicht in die Cloud verlagert werden, nur damit Außendienstmitarbeiter darauf zugreifen können. Ein Administrator benötigt keinen allgemeinen Netzwerkzugang, nur weil er einen bestimmten Server verwalten muss. Und ein externer IT-Dienstleister muss nicht zwangsläufig per VPN in ein Kundennetz eingebunden werden, wenn er lediglich ein definiertes Zielsystem betreuen soll.
Der Browser kann dabei zur universellen Zugriffsebene werden.
Kyvion Secure Access verfolgt genau diesen Ansatz. Anwendungen und Zielsysteme verbleiben in der Infrastruktur des Unternehmens. Der Zugriff erfolgt kontrolliert über den Browser und kann auf die tatsächlich benötigten Ressourcen beschränkt werden. RDP-, SSH-, VNC- oder interne Web-Anwendungen lassen sich so bereitstellen, ohne dass der Benutzer einen klassischen VPN-Zugang zum internen Netzwerk benötigt.
Auch für besonders geschützte Bereiche kann dieses Prinzip interessant sein. Ein Reverse Agent kann Verbindungen aus einem geschützten Netzwerk heraus initiieren, anstatt eingehende Verbindungen in dieses Netzwerk zu verlangen. Dadurch lassen sich beispielsweise administrative Zielsysteme erreichbar machen, ohne sie unmittelbar nach außen zu öffnen.
Für Unternehmen entsteht damit eine interessante Kombination: Die Anwendung bleibt dort, wo das Unternehmen sie betreiben möchte. Gleichzeitig muss auf komfortablen Fernzugriff nicht verzichtet werden.
Aus Remote Access wird eine Frage der Kontrolle
Mit zunehmender Bedeutung privilegierter Zugriffe reicht es allerdings nicht aus, lediglich eine Verbindung herzustellen.
Unternehmen müssen wissen, wer auf kritische Systeme zugreifen darf, wann ein Zugriff stattgefunden hat und welche administrativen Sitzungen nachvollzogen werden können. Damit nähert sich moderner Remote Access zunehmend den Aufgaben des Privileged Access Managements.
Auch hier spielt digitale Souveränität eine Rolle.
Gerade bei Domain Controllern, Serveradministration, Produktionssystemen oder Zugriffen externer Dienstleister sollte das Unternehmen die Kontrolle über den Zugangsweg nicht aus der Hand geben müssen.
Das Ziel ist nicht, möglichst viel Infrastruktur selbst zu betreiben. Das Ziel ist, selbst entscheiden zu können, welche Infrastruktur man selbst betreiben möchte.
Die Zukunft wird hybrid – aber souveräner
Die aktuelle Entwicklung rund um künstliche Intelligenz zeigt deshalb möglicherweise mehr als nur einen neuen Infrastrukturtrend.
Unternehmen beginnen, die Architektur ihrer IT wieder stärker nach dem tatsächlichen Anwendungsfall auszurichten. Manche Systeme gehören in die Cloud. Andere lassen sich sinnvoller lokal betreiben. Wieder andere werden in hybriden Architekturen miteinander verbunden.
Entscheidend ist, dass aus „Cloud first“ kein „Cloud only“ wird.
Eine moderne IT-Strategie sollte Unternehmen die Wahl lassen, wo Anwendungen laufen, wo Daten verarbeitet werden und über welche Infrastruktur darauf zugegriffen wird.
On-Premises ist deshalb nicht zurück, weil Unternehmen in die Vergangenheit wollen.
On-Premises ist zurück, weil moderne IT zunehmend auch bedeutet, bewusst entscheiden zu können.
Digitale Souveränität beginnt mit dieser Entscheidung.
Quelle und weiterführende Informationen
Als aktueller Anlass für diesen Beitrag dient die Berichterstattung von IT-BUSINESS „On-Premises-KI gewinnt in Deutschland an Bedeutung“ über die zunehmende Verlagerung von KI-Workloads aus Public-Cloud-Umgebungen in unternehmenseigene Infrastrukturen.
Weitere Informationen zu sicheren Zugriffskonzepten ohne klassischen VPN-Netzwerkzugang finden sich auf kyvion.com.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
http://kyvion.com
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com
